
BC confirma exposição de dados de chaves Pix em sistema do MP de Goiás
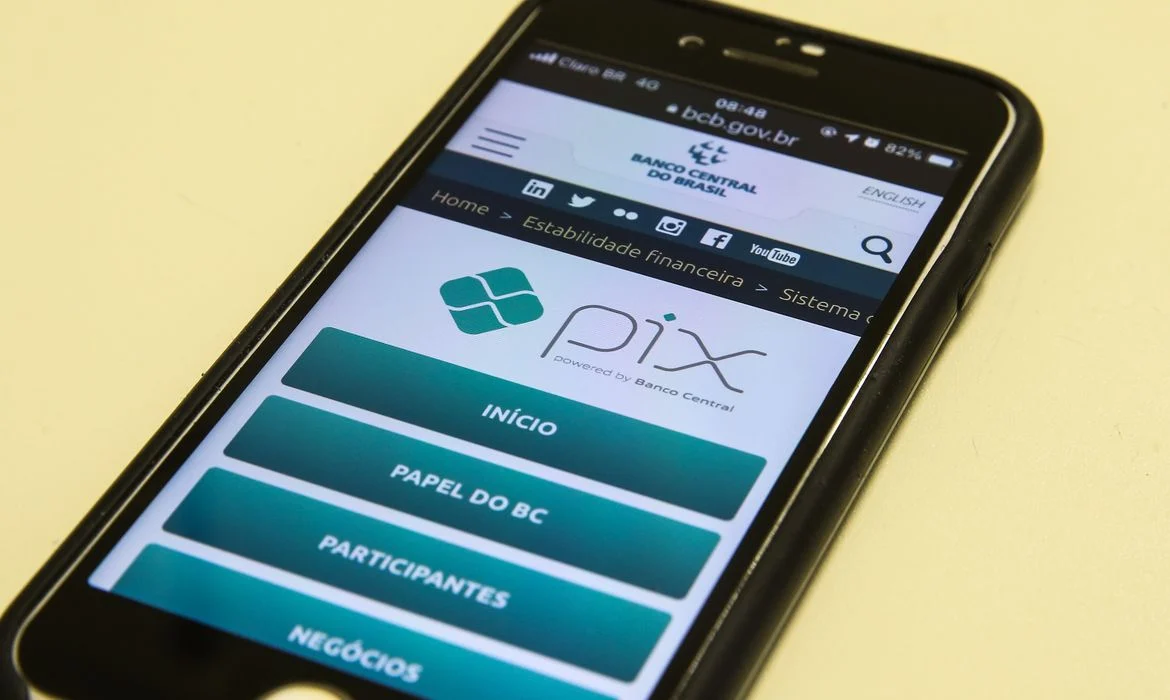
O Banco Central (BC) comunicou nesta terça-feira (17) a ocorrência de um incidente de segurança que envolveu dados pessoais vinculados a chaves Pix. A falha está ligada a acessos indevidos em um sistema operado pelo Ministério Público do Estado de Goiás (MPGO).
Conforme a autoridade monetária, foram expostos dados cadastrais de 93 chaves Pix em 1º de março. Essas informações incluem o nome do usuário, CPF com máscara (parcialmente oculto), a instituição financeira associada, número da agência e detalhes sobre a conta bancária.
Posteriormente, o MPGO esclareceu que as 93 chaves Pix em questão estão ligadas a 51 CPFs diferentes. É importante ressaltar, conforme informado pelo BC e pelo MPGO, que não houve vazamento de dados sensíveis como senhas, saldos, extratos ou qualquer informação protegida por sigilo bancário.
Os dados acessados neste incidente não permitem a realização de movimentações financeiras nem o acesso às contas dos usuários. Este é o segundo incidente envolvendo o sistema Pix registrado em 2026, após uma exposição de dados de 5.290 chaves em janeiro.
MPGO e BC agem e orientam cidadãos
O Ministério Público de Goiás disponibilizou em seu site oficial um canal específico para que os cidadãos possam verificar se seus dados foram afetados pelo incidente. O Banco Central, por sua vez, emitiu um alerta importante: não haverá contato direto com os usuários por telefone, mensagens, e-mail ou aplicativos.
Medidas já foram tomadas para a investigação detalhada do caso, segundo o BC. Embora a legislação não obrigue a divulgação de incidentes de baixo impacto, o órgão decidiu tornar o fato público para garantir a transparência com a sociedade.
Causa do incidente: reutilização de senha
Segundo o MPGO, nenhum integrante do próprio órgão consta na lista de CPFs consultados no incidente. A investigação apontou que a causa do problema foi o comprometimento de uma credencial de acesso de um membro do MPGO.
Isso ocorreu devido à reutilização da senha institucional em um serviço externo à rede corporativa, especificamente em um site de uma instituição privada. Essa prática permitiu a exposição indevida da credencial e sua posterior utilização não autorizada.
Entenda o que foi exposto e a segurança do Pix
É fundamental reforçar que as informações expostas são de natureza cadastral e não oferecem risco direto às movimentações financeiras dos usuários. O Pix continua sendo um sistema seguro, e este incidente está sendo tratado com a devida atenção pelas autoridades competentes.
O Banco Central e o MPGO seguem apurando os fatos para evitar futuras ocorrências e garantir a segurança dos dados dos brasileiros que utilizam o sistema de pagamentos instantâneos. A população é orientada a ficar atenta às comunicações oficiais e desconfiar de contatos não solicitados.